 Por Carlos Nathan Sampaio em 04/11/2026 - 11:02
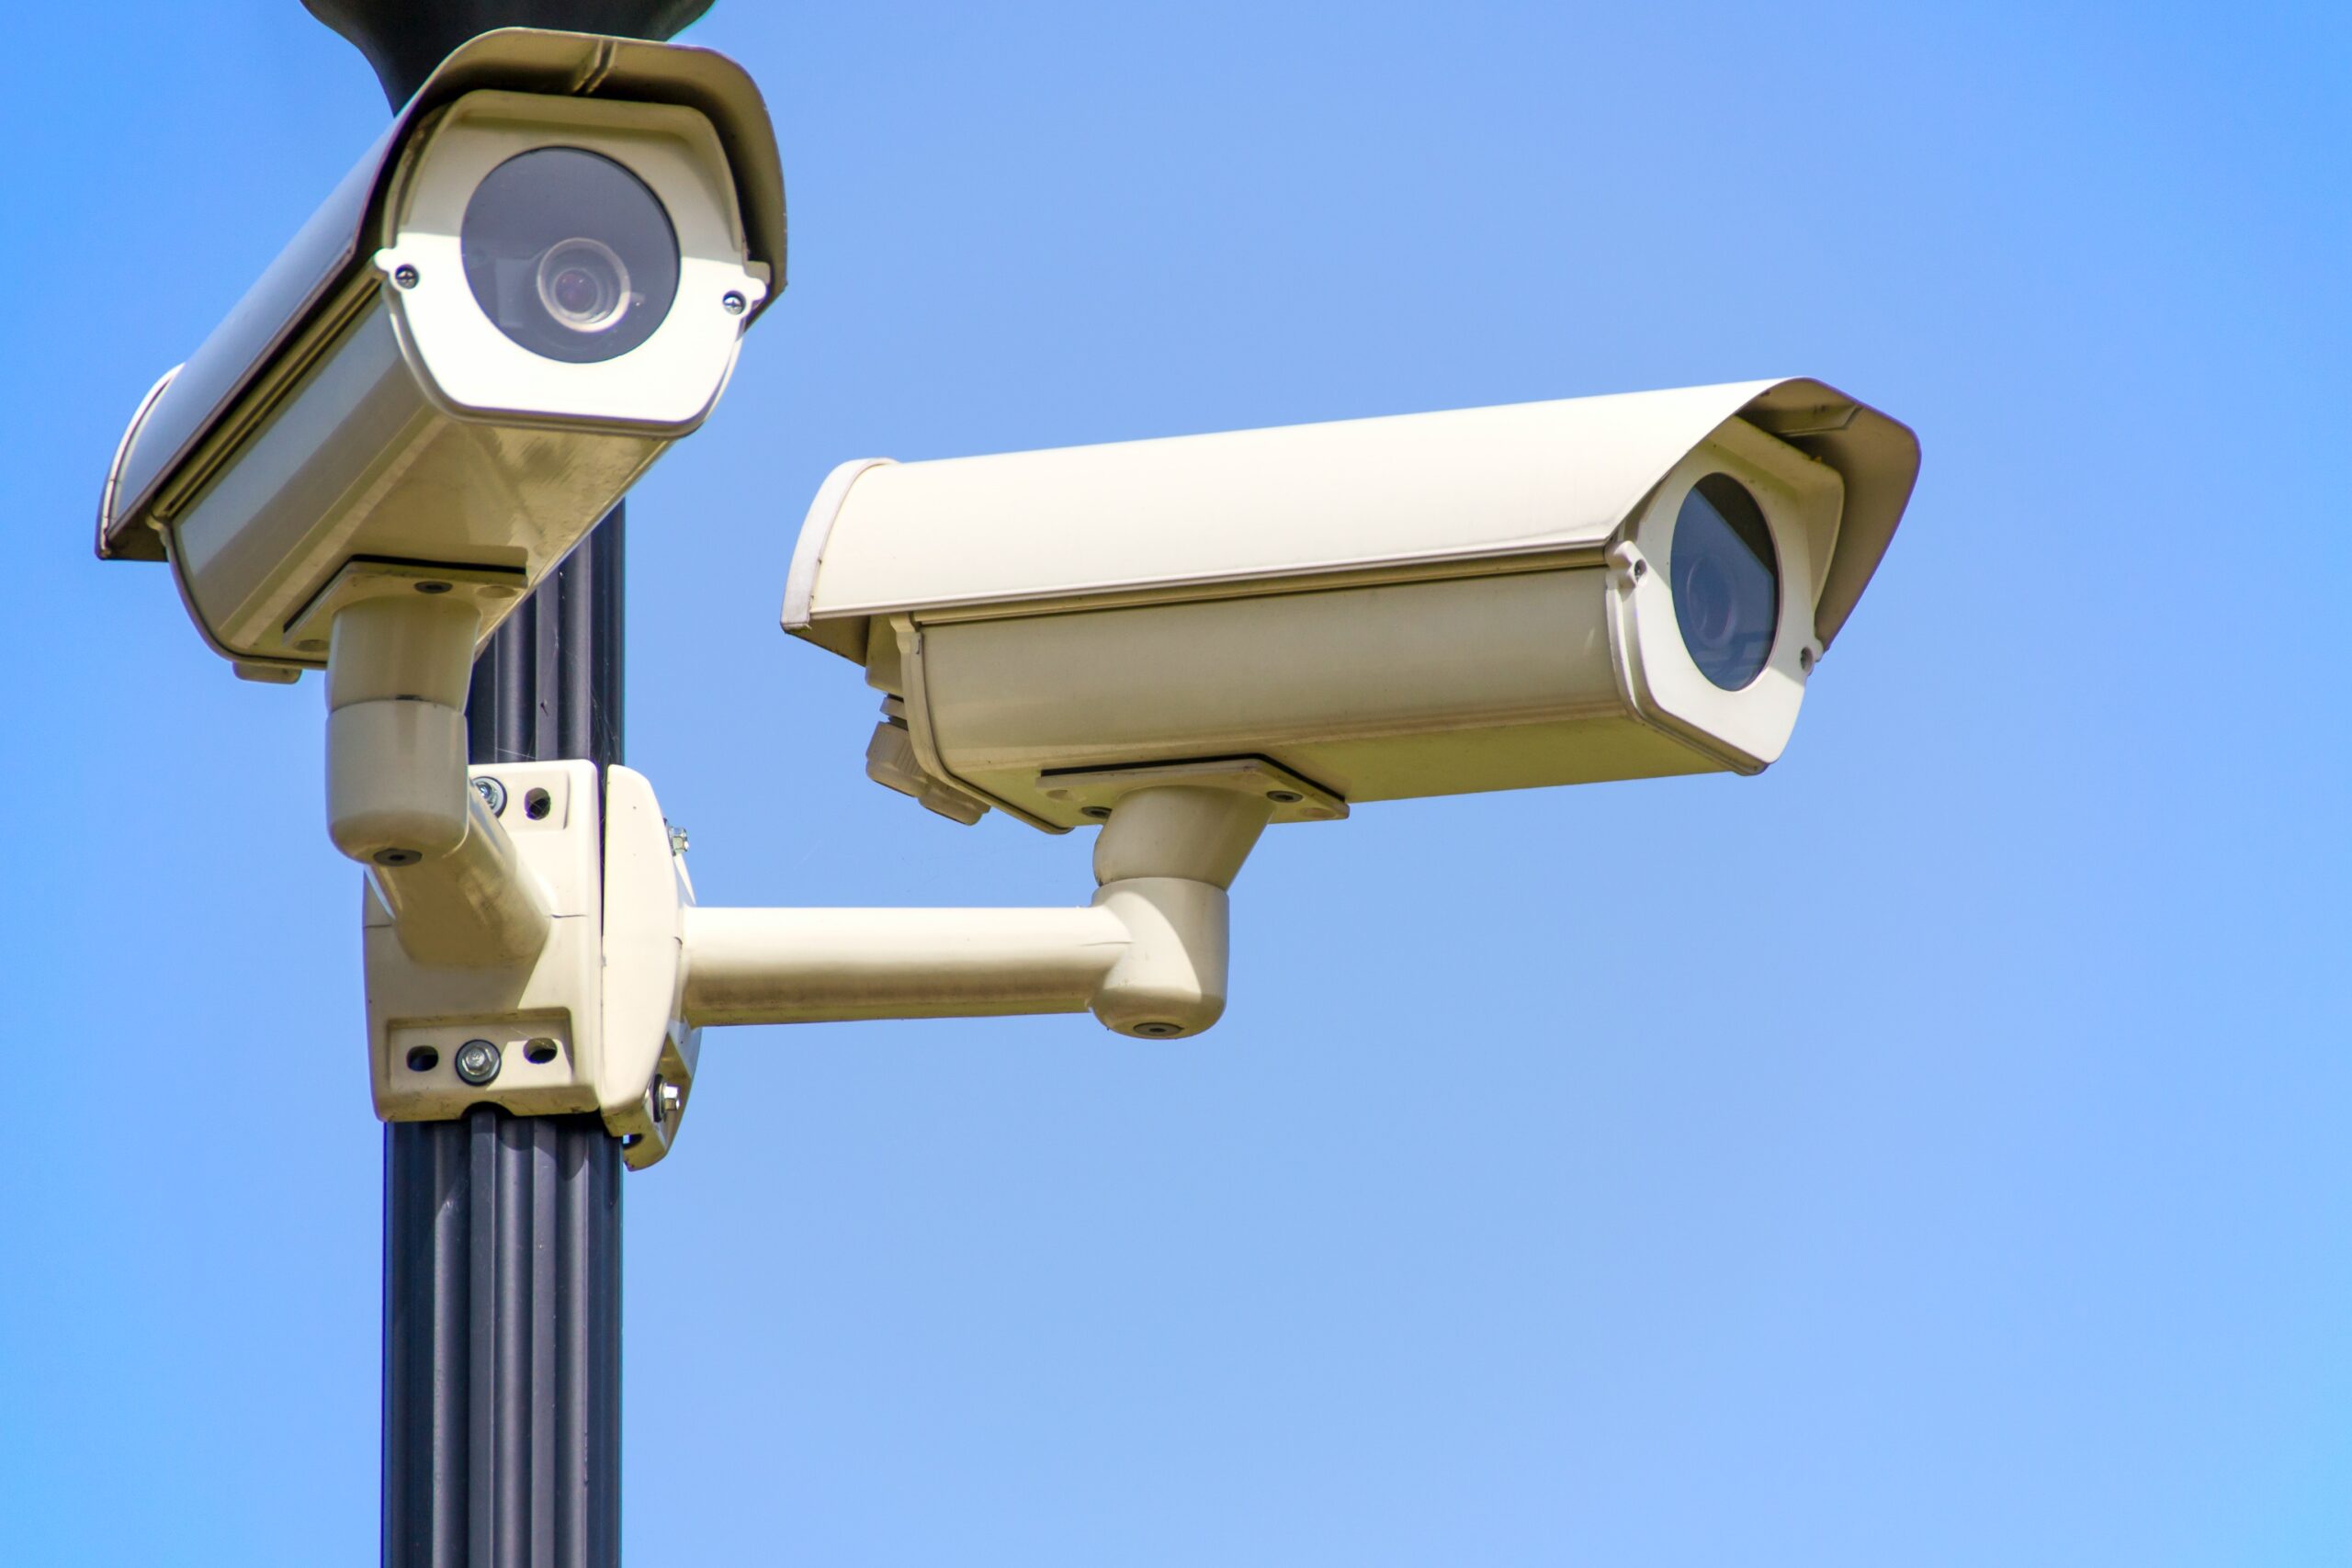
Goiânia está entre as 13 cidades cujos endereços virtuais foram encontrados expostos na internet em uma apuração da Folha de S.Paulo sobre falhas na plataforma SentinelX, usada como base do Smart Sampa, sistema de vigilância da Prefeitura de São Paulo. A lista inclui Campinas, Catanduva, Franco da Rocha, Guarulhos, Mairinque, Mairiporã, Nova Granada, São José do Rio Preto e São Roque, em São Paulo; Goiânia; João Pessoa; Joinville; e Londrina.
Segundo especialistas, esses domínios deveriam ficar ocultos para proteger os ambientes digitais. A reportagem explica que arquivos disponíveis nos portais municipais poderiam revelar endereços de sistemas internos e regras de verificação de acesso. A exposição dos endereços, porém, não confirma por si só que imagens de câmeras de Goiânia tenham sido acessadas.
A apuração também relatou uma falha na provedora Monuv, que armazena imagens de câmeras de empresas parceiras do Smart Sampa. Também segundo reportagem do UOL, transmissões de 17 mil equipamentos puderam ser acessadas sem login e senha por cinco dias. A Folha confirmou, ainda, a possibilidade de abrir imagens por um link da Monuv sem autenticação, em um teste com uma câmera em Niterói, no Rio de Janeiro. O jornal não afirma que essas 17 mil câmeras sejam de Goiânia.
Documentos e especialistas citados pela Folha apontaram ainda que usuários com credenciais básicas poderiam ter acesso a notificações de reconhecimento facial e a câmeras de leitura de placas. Esse tipo de acesso poderia expor dados biométricos e permitir o rastreamento de veículos. A reportagem não especifica quais sistemas dos 13 municípios estariam envolvidos nem confirma que esse acesso tenha ocorrido na capital goiana.
A Prefeitura de São Paulo afirmou que os links estavam em uma planilha confidencial de análise de cibersegurança e disse não haver sinais de ataque. A Monuv declarou que os links foram expostos após vazamento de credenciais do Smart Sampa e afirmou manter controles de acesso e proteção de dados.